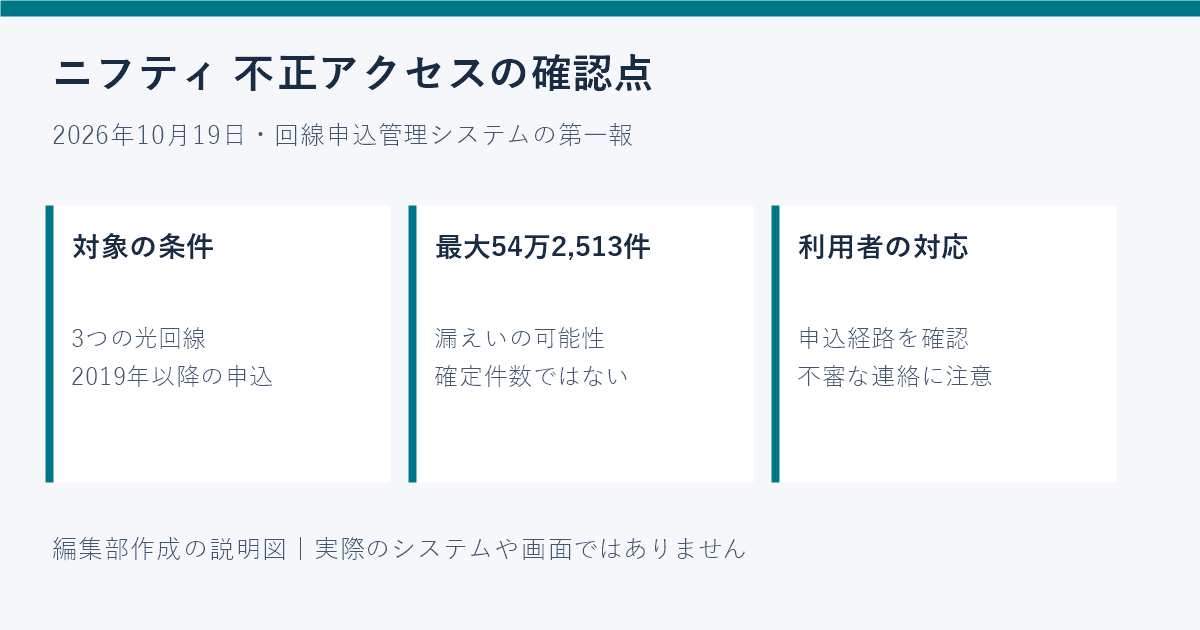
ニフティの不正アクセスで対象になる可能性があるのは、2019年以降に「@nifty光」「@nifty MAX光」「@nifty auひかりプラス」を申し込んだ人のうち、同社Webサイトからの申し込みを除く情報です。10月19日の第一報では最大54万2,513件とされ、実際に漏えいした情報の調査は続いています。全件の流出が確定したという発表ではありません。
この記事はニフティの10月19日付第一報を確認し、対象の見分け方と、今すぐ注意したい連絡を整理したものです。確認:2026年10月19日23時台(日本時間)。続報で対象や対応が変わる可能性があります。
自分は対象?サービス・申込年・申込経路を確認
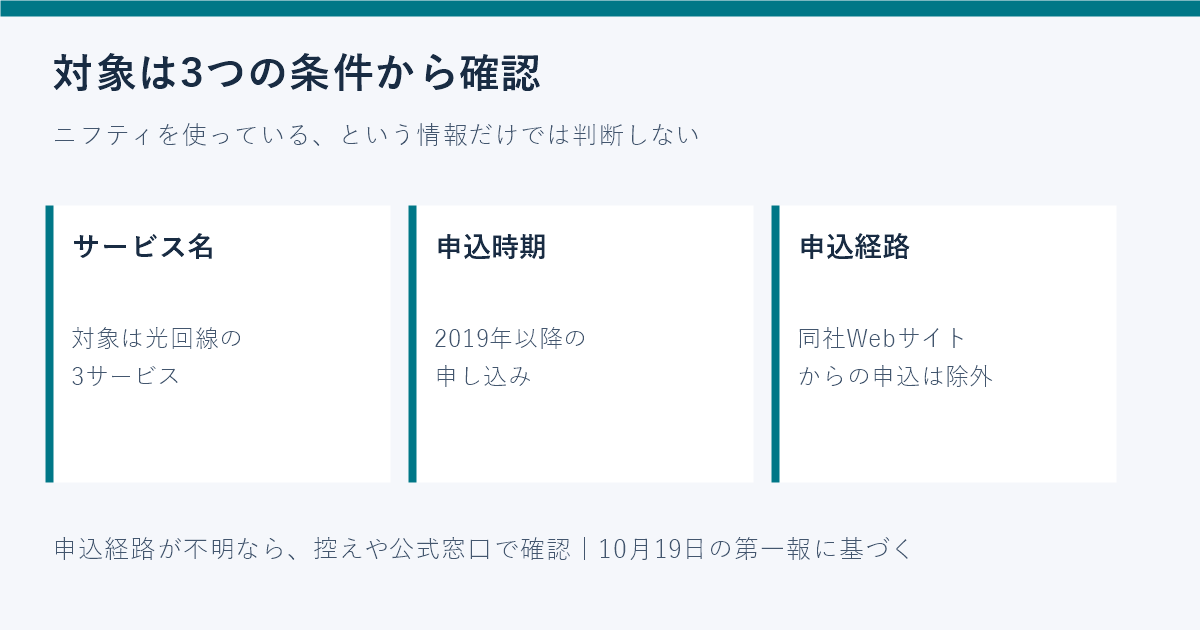
「ニフティを使っているか」だけでは今回の対象を判断できません。契約したサービス名、申し込んだ年、申し込んだ経路の3つを、契約書や申込時の控えで確認してください。
| 確認する項目 | 第一報が示す範囲 |
|---|---|
| サービス | @nifty光・@nifty MAX光・@nifty auひかりプラス |
| 申込時期 | 2019年以降 |
| 申込経路 | ニフティのWebサイトからの申し込みを除く |
| 件数の意味 | 影響を受ける可能性がある最大54万2,513件。漏えい確定件数ではない |
自分がどの経路で申し込んだか分からない場合は、記憶だけで対象外と決めず、後述の公式窓口に確認するのが確実です。Webから申し込んだ記憶があっても、それがニフティ自身のWebサイトだったか判別できない場合には、申込先を確かめましょう。
どの情報が対象?カード・口座とパスワードを区別
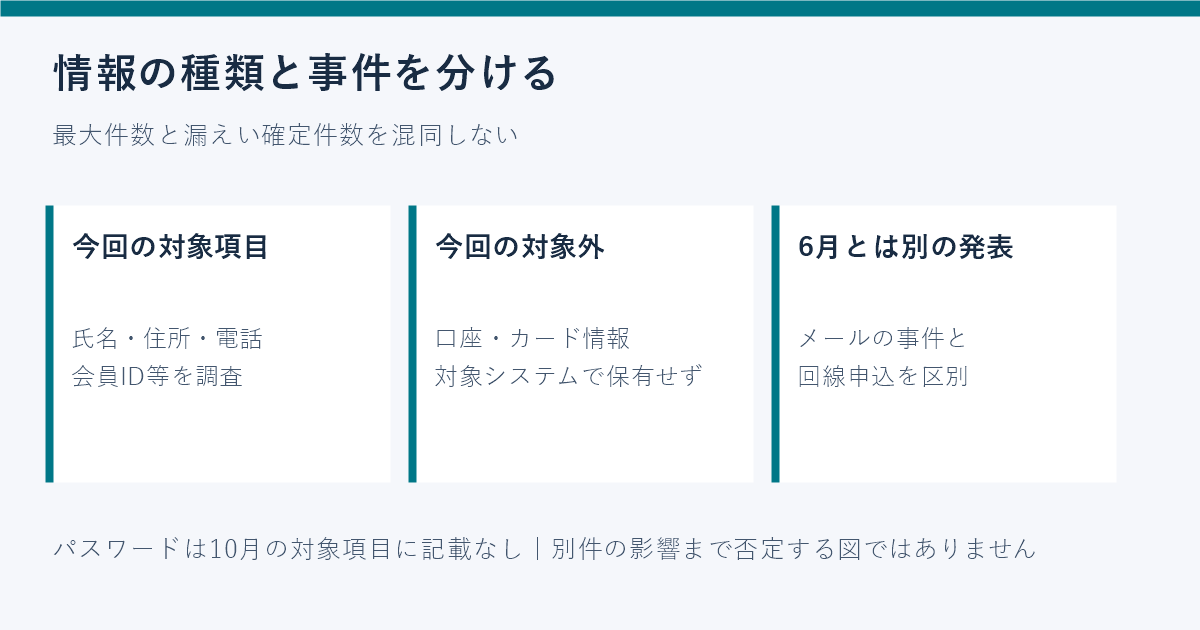
今回公表された項目は会員ID、氏名、性別、生年月日、住所、電話番号、メールアドレスです。ニフティは、対象システムには口座・クレジットカード情報を保有していないため、これらは今回の漏えい対象に含まれないと説明しています。
ただし「カード情報が対象外」と「個人情報を使った不審な連絡への心配がない」は別です。氏名や契約サービスを知っている相手でも、正規の担当者と即断しないようにしてください。
検索で出てくる6月のメールサービスへの不正アクセスとは、発表を分けて読む必要があります。6月23日の発表はメールアドレス・メールパスワードに関するもので、今回の10月19日は回線申込・受付管理システムの発表です。10月の第一報の対象項目にパスワードは挙げられていませんが、これだけで別の事件の影響まで否定することはできません。過去の案内も、それぞれの対象条件で確認してください。
今夜は何をすればよい?不審な連絡と公式窓口
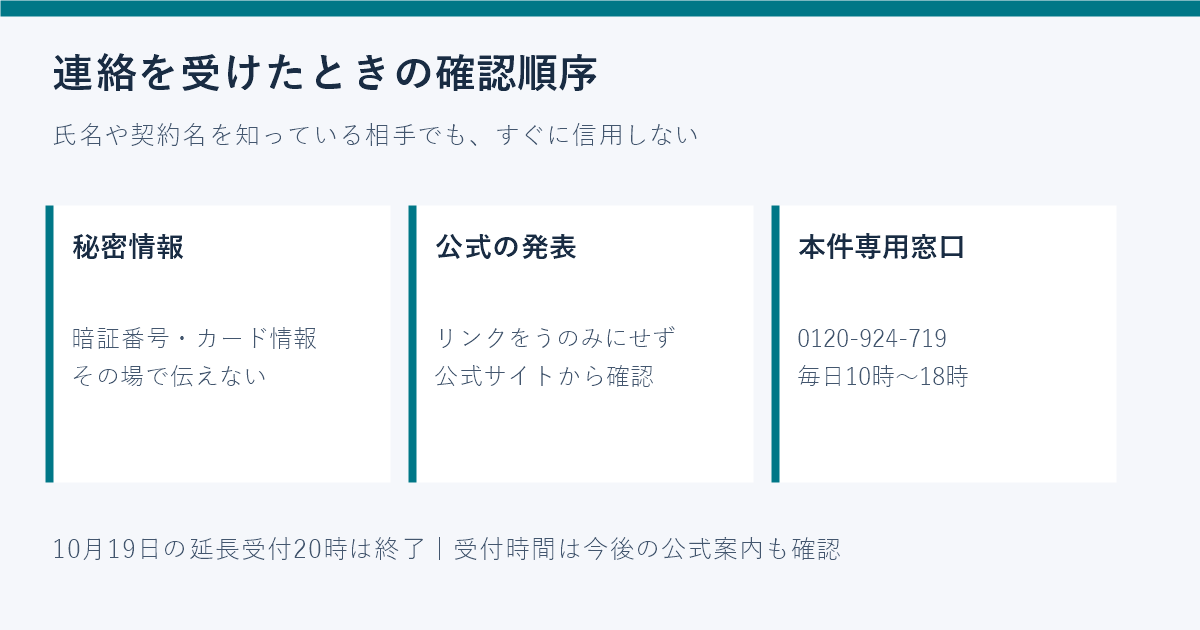
- 申込時の控えで、対象3サービス・申込年・申込先を確認する。
- 対応を急がせるメール・電話・SMSでも、その場で秘密情報を伝えない。
- メッセージ内のリンクではなく、会社の公式サイトから発表と問い合わせ先を確かめる。
ニフティは、本件について個別に連絡して暗証番号、パスワード、カード情報などを尋ねることはないと注意喚起しています。「流出確認のため」などと言われても入力・回答しないでください。
10月の本件専用窓口は0120-924-719、毎日10時〜18時です。10月19日だけの20時までという延長は、この記事の確認時点ですでに終了しています。今夜は対象条件と発表を確認し、個別相談は受付時間に行ってください。
編集部の考え:現段階では、サービス名だけで慌てて解約やカード再発行を決めるより、今回の対象と、何の情報が調査中なのかを分けて確かめることが先だと考えます。これは被害の有無や将来の安全を保証するものではありません。身に覚えのない利用や不審な操作がある場合は、該当するサービスの正規窓口にも相談してください。
関連記事:阪急阪神百貨店の情報漏えい、対象と確認方法。別の会社・システムでの発表のため、原因や対象が共通するとは限りません。