国内だけで完結する通信を能動的サイバー防御の対象に広げる案は、2026年11月10日時点で検討段階です。 11月6日に高市首相がサイバー対処能力強化法の改正検討を指示しました。9日夜、読売新聞オンラインは、政府が国内間通信を含める方向で検討していると報じました。国内のメールが一律に監視される制度が始まったという発表は確認できません。首相官邸の11月6日資料、読売新聞オンラインの報道。
国内間通信は、現行の制度と何が違う?
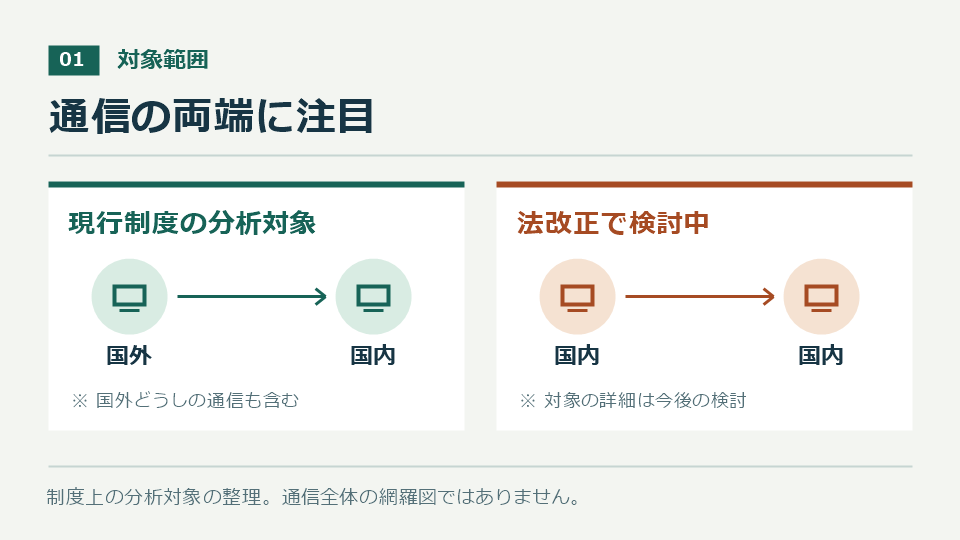
現在成立している法律が定める同意によらない通信情報の取得は、一定の要件を満たす国外関係通信を対象にしています。国内の設備から国内の設備への通信だけで完結する経路を、この枠組みに加えるかが今回の論点です。当事者との協定に基づく措置などは別に規定されています。内閣官房の法令・説明資料、サイバー対処能力強化法の条文(第4章〜第7章)。
たとえば、乗っ取られた国内の機器が国内の企業を攻撃する場合、被害企業から見ると国内どうしの通信に見えます。これが拡大案で取り上げられた場面です。一方、日本にいる人同士のやり取りでもサービスが国外の設備を使うことがあります。「国内間」かどうかを、利用者の国籍や居場所だけで判断することはできません。
メール本文と通信の手掛かりはどう違う?
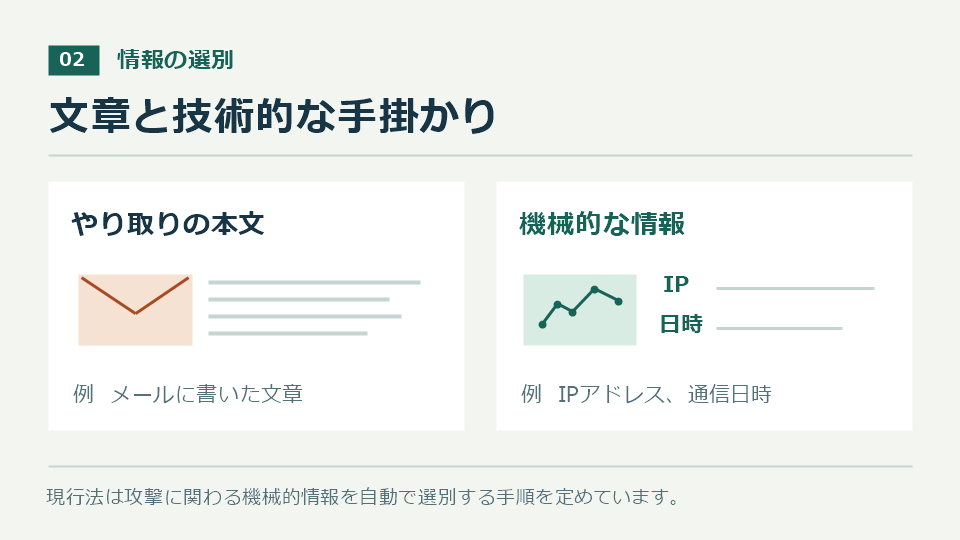
現行法の仕組みでは、取得した情報から、攻撃に関係する一定の機械的情報を人が内容を知ることなく自動で選別します。内閣官房の資料は、IPアドレス、送受信日時、攻撃に使われる指令情報などと、メール本文・件名や添付ファイルの内容などを区別しています。本文や件名は、選別の対象になる機械的情報から除く「コミュニケーションの本質的な内容」の例です。通信情報を取得する段階と、分析用に情報を選別する段階も分けて読むと、記事の見出しだけで判断せずに済みます。内閣官房の説明資料、電子メールの例。
改正案が出たら見る3点と今後の予測
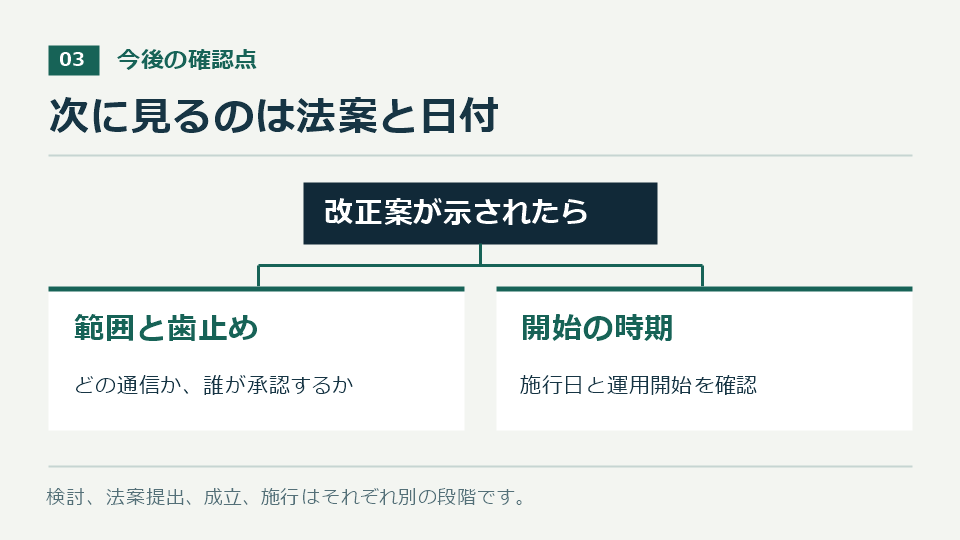
- 対象。 どの通信経路、どの事業者、どの種類のデータに新しい規定が及ぶか。本文・件名に関する現行法の区別が改正案でどう扱われるか。
- 監督。 誰が事前に承認するか。収集の条件、保存期間、削除の手続きと事後検査をどこまで明記するか。
- 開始時期。 法案提出・成立と実際の適用開始を区別し、成立した場合は附則と政令で日付を確認する。
編集部の予測: 国内の踏み台機器と重要インフラへの攻撃に対象を絞った案なら、議論の中心は、対象をどの条件で絞り込むかと承認手続きになると見ます。対象をより広く取る案なら、通信の秘密への配慮、選別で除く情報、保存・削除が焦点になる可能性があります。現時点ではどちらの案になるかは未確定です。国家サイバー統括室の新着情報と国会の議案情報に条文案が出たら、この3点を確認できます。
資料確認日:2026年11月10日。図版は当サイト作成。