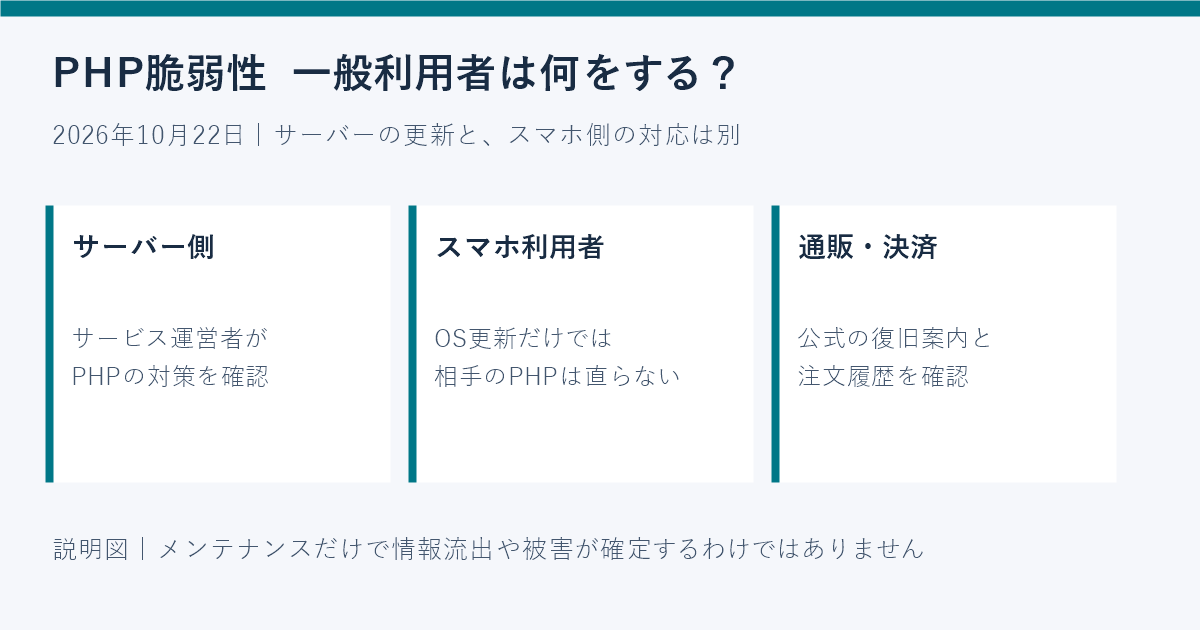
PHPの脆弱性対応は、主にWebサービスのサーバーを管理する側の作業です。一般の利用者がスマホのOSを更新しても、利用先のサーバーのPHPが修正されるわけではありません。通販や決済がメンテナンスで使えないときは、公式の復旧案内と注文・支払いの記録を確認しましょう。
確認日時:2026-10-22T09:06:57+09:00(日本時間)。PHP開発元はセキュリティ修正版を公開しています。この記事はWebサービスの一般利用者向けで、サーバーの変更手順や、個別サービスの安全性を保証するものではありません。
PHP脆弱性とは?スマホのOS更新とは何が違う?
PHP公式の8.4.27公開案内はセキュリティリリースと説明し、PHP 8.4の利用者に更新を勧めています。PHP Foundationの説明でも重大な問題と修正が案内されています。
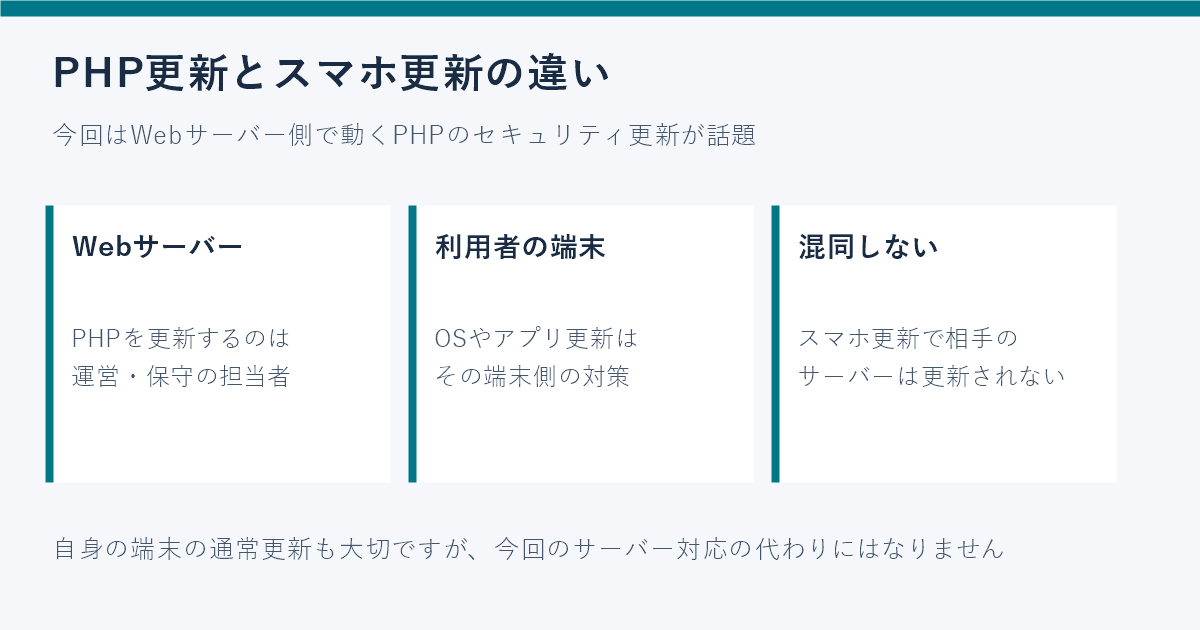
ここでのPHPの利用者は、PHPを実行する環境の管理者などを指します。Webサーバー側のPHPと、手元のスマホのOS・アプリは別の場所で動くソフトウェアです。端末の通常更新は大切ですが、相手のサーバーの修正を代わりに行うことはできません。
IPAの事前注意喚起は、製品や機器の内部でPHPが使われているか利用者側で把握できない場合があることにも触れています。サイトを運営している方は、ホスティング会社や保守担当へ、対象環境とベンダー提供の対策を確認してください。
通販・決済がメンテナンス中なら?再注文の前に確認すること
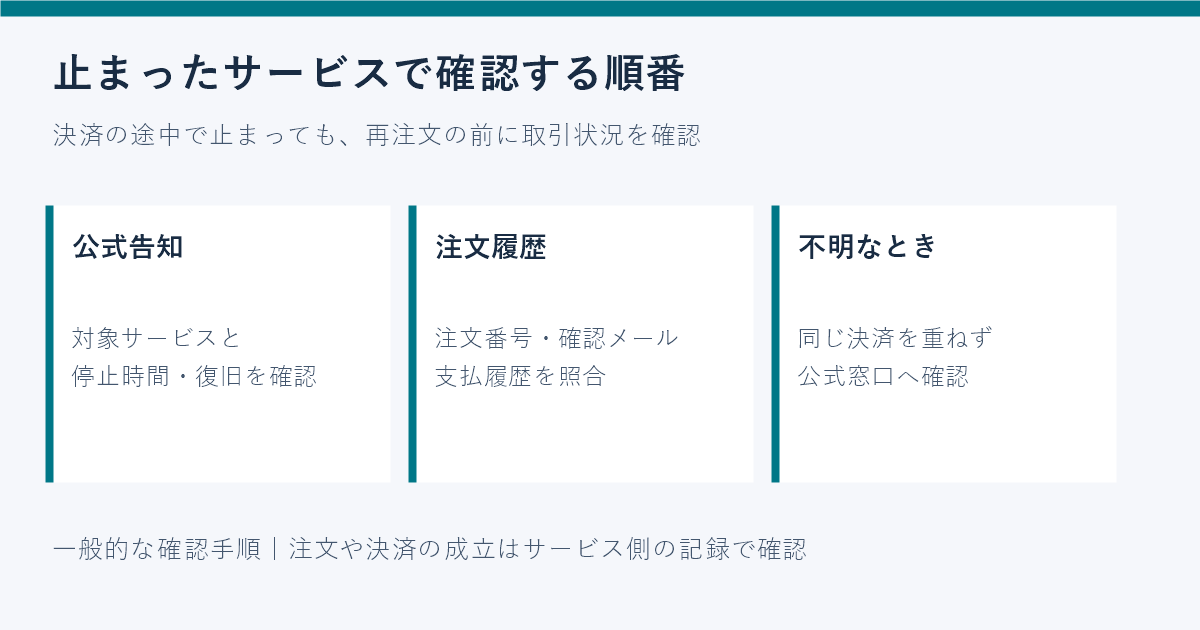
以下は編集部が整理した一般的な確認手順です。個別の支払いや注文が成立したかは、サービス側の記録で確認する必要があります。
- 普段のブックマークや正規アプリから、運営会社のメンテナンス案内を開く。対象サービスと実施時間を確認する。
- 決済の途中で止まった場合は、注文履歴、注文番号、確認メール、支払履歴を確認する。
- 成立したか不明なまま同じ決済を繰り返さず、公式の問い合わせ先へ確認する。注文日時など、状況を伝えられる記録を残す。
- 期限のある申込やクーポンは、延長・代替手段が公式に案内されているか確認する。自動延長とは思い込まない。
復旧時刻はサービスによって違います。他社が再開した時刻を、自分が使うサービスの再開予定として読み替えないでください。
メンテナンスなら情報流出?復旧予定と被害確認は別
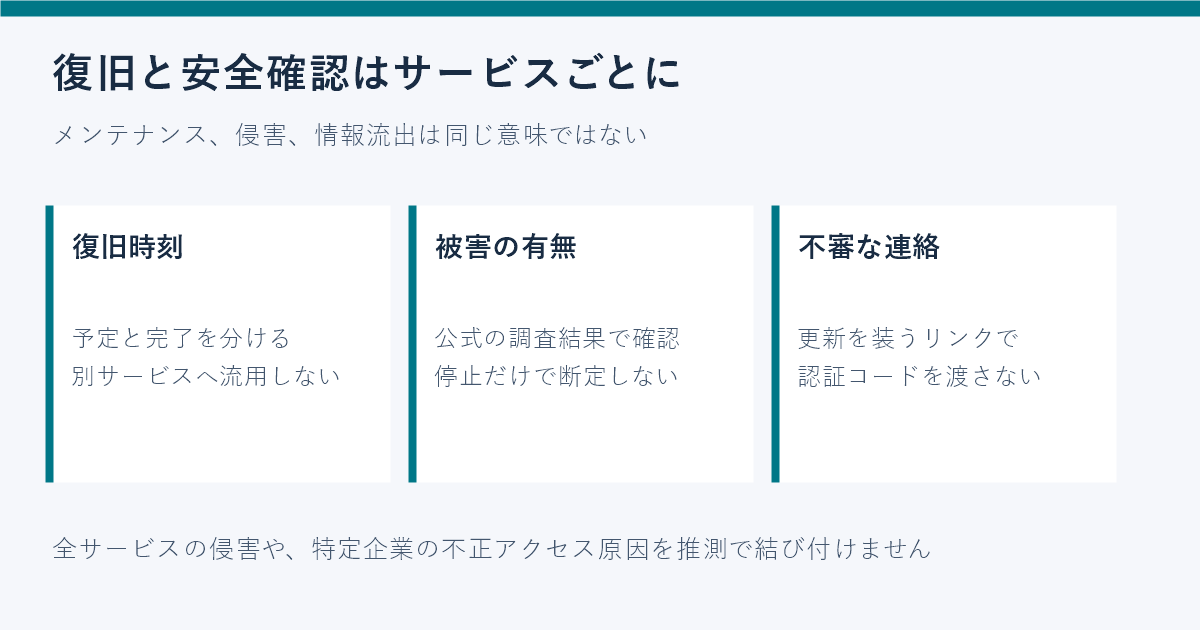
ITmediaの修正版公開報道や窓の杜の報道では、修正版の公開と更新の必要性が伝えられています。予防的な停止もあるため、メンテナンス表示だけで侵害や個人情報の流出が確定したとは判断できません。
「復旧予定」と「作業完了」の発表も別です。再開後の利用条件、被害調査の結果、対象者への案内を、そのサービスの公式発表で確かめましょう。更新や補償を装う不審なメッセージのリンクへ、パスワードや認証コードを入力しないでください。
編集部の考え:今回の話題では、利用者が自分でできる確認と、運営側が行う修正を分けることが大切です。全サービスが侵害されたとも、特定企業の不正アクセスの原因がPHPだったとも、根拠なく結び付けません。
関連:イオンの不正アクセスで確認されていること。個別事案の調査内容は別に確認し、PHPの話題と原因を同一視しないでください。