H2O IDを登録している人は、予約サイトを使った記憶がなくても会社の案内を確認してください。阪急阪神百貨店と親会社H2Oリテイリングは2026年10月19日、顧客管理システムへの不正アクセスにより、H2O ID約126万件の個人情報の一部が漏えいしたと発表しました。会社は、調査中としたうえで、ほぼ全てのH2O ID会員が対象と説明しています。
一方、通販サイトなどが保持する注文履歴やカード情報の一部は、漏えいの可能性を調査している段階です。「全てのカード情報が流出した」とは発表されていません。以下は10月19日18時の確認内容です。会社発表PDFを基に、確認済みの点と調査中の点を分けます。
対象は誰?H2O ID約126万件と停止した3サイト
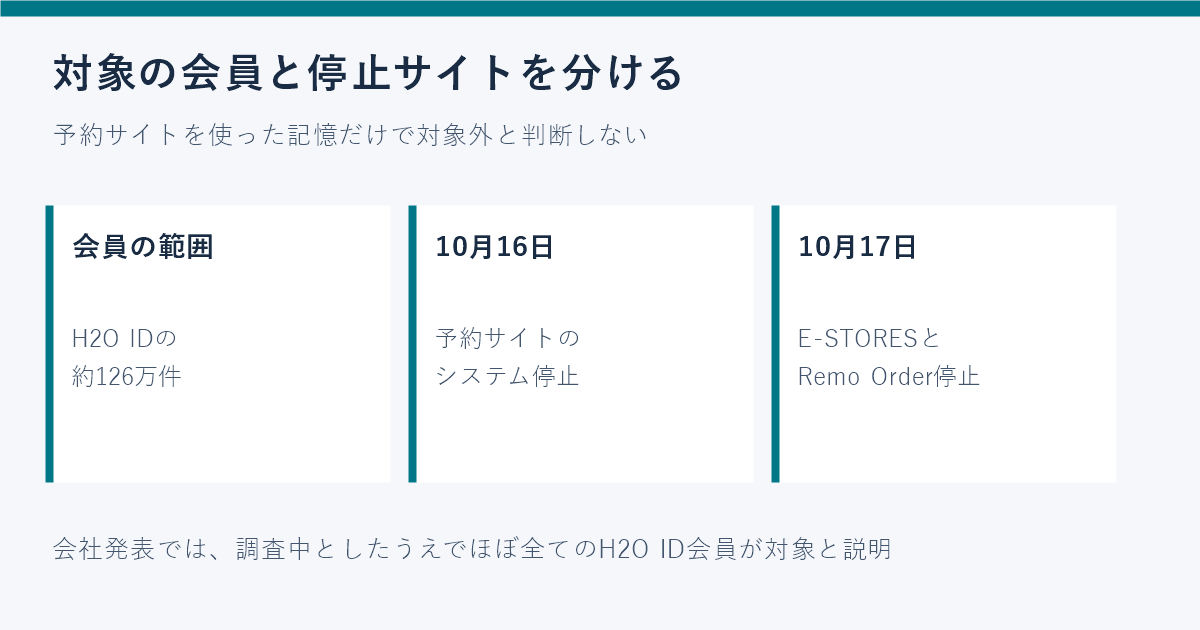
会社によると、10月16日に「阪急百貨店・阪神百貨店予約サイト」を経由した不正アクセスを確認し、同日システム全体を停止。17日には「HANKYU HANSHIN E-STORES」と「Remo Order」でも不正アクセスを確認し、両サイトを停止しました。19日に約126万件の個人情報の一部の漏えいが判明したとしています。
重要なのは、入口となったサイトと、情報が管理されていた会員IDの範囲を分けることです。発表ではH2O ID会員のほぼ全てを対象と説明しています。予約サイトの利用履歴だけで、自分は対象外と判断しないでください。会社は会員へメールを順次送るとしていますが、未着だけで対象外とは確認できません。個別の対象確認は会社窓口で行ってください。
何が漏れた?会員情報と調査中のカード情報を区別
| 情報の範囲 | 10月19日の会社説明 |
|---|---|
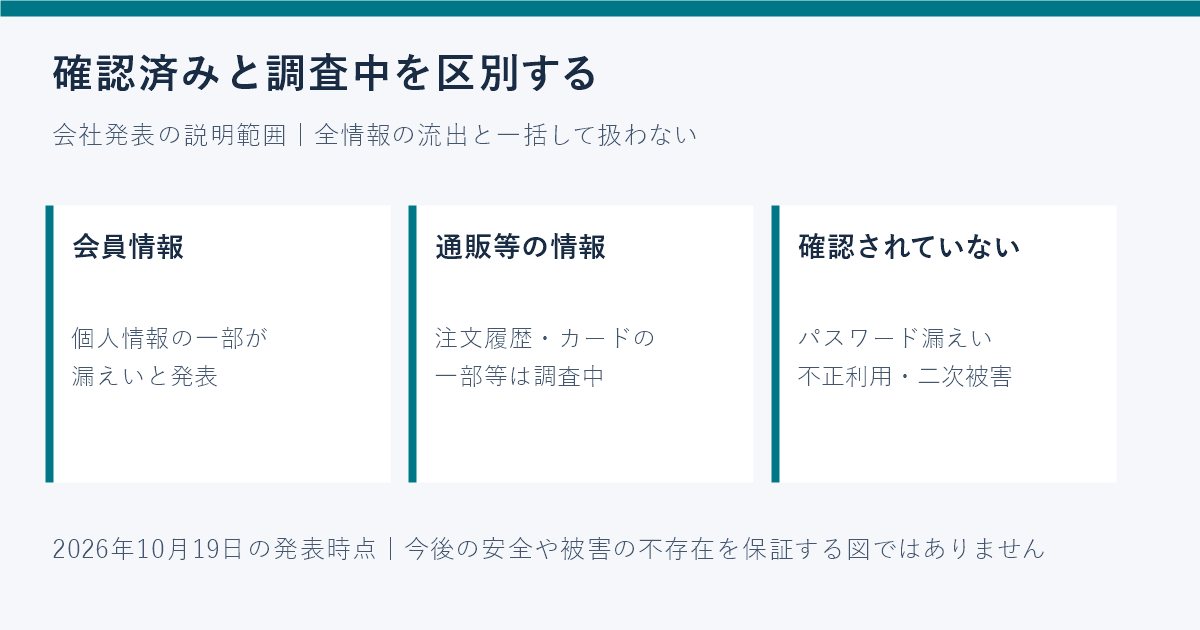
| H2O IDの会員情報 | 約126万件の個人情報の一部が漏えい。H2O ID、氏名、性別、メールアドレス、郵便番号・住所、携帯電話・電話番号、年齢・生年月日、利用サービス項目を対象情報として列挙。 |
| E-STORES・Remo Orderが保持する情報 | 注文履歴、カード種別・下4桁・名義・有効期限、ポイントカード種別・下4桁、アドレス帳情報。これらの漏えいの可能性は調査中。 |
| カード番号全桁・セキュリティコード | 会社は保持していないと説明。 |
| ログインパスワード・二次被害 | パスワードの漏えい、不正利用や二次被害は、発表時点で確認していないと説明。 |
「漏えいした可能性がある情報」の一覧は、全項目が全会員について流出したという意味ではありません。また「二次被害を確認していない」は、今後も被害が起きないという保証ではありません。不審な連絡があれば、発表後でも内容を確認する必要があります。
利用者は何を確認する?問い合わせ先と再開情報
- 公式発表を自分で開く:メールやSMSのリンクだけを頼りにせず、H2Oのニュースリリースから10月19日の発表を確認します。
- 不審な依頼に応じない:今回の件を口実に、カード番号・暗証番号・認証コードを求めるメール、SMS、電話には注意してください。送信元の表示だけで本物と判断しないでください。
- 個別の確認は会社窓口へ:問い合わせは0120-110-256または0120-369-089、受付は各日10時~20時。公式問い合わせフォームも案内されています。
会社発表には一律にカードを解約するよう求める案内はありません。身に覚えのない利用明細がある場合は、カード発行会社の公式窓口にも確認してください。個別の注文、予約、ポイント残高への影響は、本記事から判断せずサービス側へ問い合わせてください。
会社は原因究明と脆弱性の修正後、安全を確認してサービスを再開し、ホームページで知らせる方針です。確認した発表では再開日時は示されていません。店舗営業全体の停止や、全注文のキャンセルが決まったという発表でもありません。予約・購入の予定がある人は、対象サイトの再開案内を別に確認してください。
更新・確認:2026年10月19日18時(日本時間)。出典:「第三者による不正アクセス発生と個人情報漏えいに関するお詫びとお知らせ」。利用者自身のIDやカード情報を当サイトへ送信する必要はありません。